


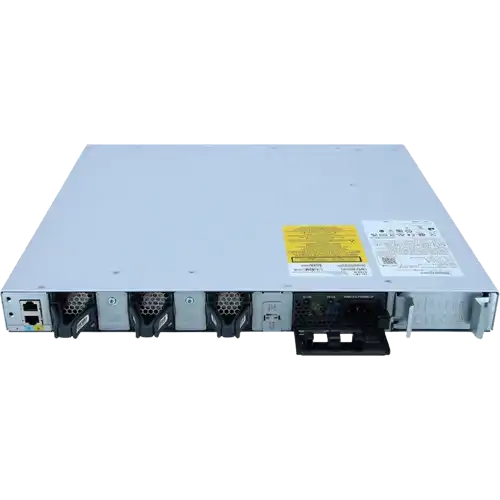
سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E
سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E از سری Cisco Catalyst 9200L یک سوئیچ مدیریتی لایه 3 برای شبکههای اداری، سازمانی و زیرساختهای حرفهای است. این مدل با 48 پورت Gigabit Ethernet، 4 پورت SFP گیگابیتی برای Uplink، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه، پشتیبانی از StackWise و مدیریت متمرکز، گزینهای مناسب برای ایجاد شبکهای پایدار، امن و مقیاسپذیر در سازمانها، مراکز آموزشی و کسبوکارها محسوب میشود.
قیمت مناسب
رقابتی
پشتیبانی ۷/۲۴
حتی روزهای تعطیل
تحویل اکسپرس
ارسال سریع
ضمانت بازگشت
۷ روز مهلت تست
کالای اورجینال
۱۰۰٪ تضمین اصالت
بررسی تخصصی و توضیحات محصول
سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E؛ انتخابی حرفهای برای شبکههای سازمانی 48 پورت
سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E یکی از سوئیچهای مدیریتی خانواده Cisco Catalyst 9200L است که برای پیادهسازی Access Layer در شبکههای سازمانی، شرکتها، دفاتر اداری، شعب، مراکز آموزشی، فروشگاهها و مجموعههایی با تعداد بالای تجهیزات کابلی طراحی شده است. این مدل 48 پورت Gigabit Ethernet برای اتصال کاربران و تجهیزات شبکه در اختیار مدیر شبکه قرار میدهد و در کنار آن چهار Uplink گیگابیتی ثابت برای ارتباط با لایه بالادستی شبکه ارائه میکند.
یکی از نکات مهم درباره C9200L-48T-4G-E این است که مدل T برای محیطهایی مناسب است که روی Access Portها به PoE نیاز ندارند. بنابراین اگر کامپیوتر، سرور سبک، پرینتر، تجهیزات اداری یا Deviceهایی با منبع تغذیه مستقل بخش اصلی شبکه را تشکیل میدهند، این مدل میتواند انتخاب منطقیتری نسبت به نسخههای PoE باشد.
وجود 48 پورت باعث میشود یک Switch بتواند تعداد قابل توجهی Endpoint را در یک Rack پوشش دهد. این ویژگی بهخصوص در طبقات اداری پرتراکم، سالنهای کاری، آزمایشگاههای کامپیوتری، مراکز آموزشی و شعب بزرگ اهمیت دارد؛ زیرا به جای استفاده از چند سوئیچ کوچک میتوان Access Layer را ساختاریافتهتر طراحی کرد.
C9200L-48T-4G-E فقط یک سوئیچ 48 پورت ساده نیست. عضویت در خانواده Catalyst 9000 و استفاده از Cisco IOS XE، قابلیتهایی مانند VLAN، Trunk، Spanning Tree، Link Aggregation، QoS، کنترلهای امنیتی Access Layer، مانیتورینگ و مدیریت سازمانی را در اختیار شبکه قرار میدهد.
در ابر سامانه هنگام پیشنهاد این مدل، تنها تعداد پورت بررسی نمیشود. تعداد کاربران، نوع تجهیزات، Traffic، ظرفیت Uplink، تعداد VLANها، ساختار Distribution، رشد آینده، نیاز یا عدم نیاز به PoE، نوع کابلکشی و معماری کلی شبکه بررسی میشوند تا Switch براساس نیاز واقعی پروژه انتخاب شود.
معرفی خانواده Cisco Catalyst 9200L
Cisco Catalyst 9200L بخشی از خانواده Catalyst 9000 سیسکو است و برای شبکههایی طراحی شده که به یک Access Switch مدیریتی و سازمانی نیاز دارند. این خانواده را میتوان در شرکتهای متوسط، شعب سازمانی، ساختمانهای اداری، مراکز آموزشی، فروشگاهها و بسیاری از شبکههای Campus مشاهده کرد.
وظیفه اصلی چنین سوئیچی اتصال Endpointهای کاربران به زیرساخت مرکزی شبکه است. کامپیوترها، Workstationها، پرینترها، تجهیزات مدیریتی و بسیاری از Deviceهای Ethernet میتوانند مستقیماً به Access Switch متصل شوند.
اما در شبکه Enterprise، اتصال فیزیکی تنها بخشی از کار است. Administrator باید بتواند کاربران را در VLANهای مختلف قرار دهد، Loop را کنترل کند، Traffic را مانیتور کند، دسترسی مدیریتی را محدود سازد و وضعیت Interfaceها را بررسی کند. Catalyst 9200L برای چنین سناریویی ساخته شده است.
معنی نام C9200L-48T-4G-E چیست؟
Part Number تجهیزات Cisco معمولاً اطلاعات مفیدی درباره محصول ارائه میکند. در نام C9200L-48T-4G-E عبارت C9200L نشاندهنده خانواده Catalyst 9200L است.
عدد 48 به تعداد Access Portهای دستگاه اشاره میکند. حرف T نشان میدهد این نسخه برای Access Portهای Data طراحی شده و PoE را مانند مدلهای P ارائه نمیکند. عبارت 4G به چهار Uplink گیگابیتی ثابت دستگاه اشاره دارد و پسوند E نیز با سطح Network Essentials مرتبط است.
شناخت دقیق این نامگذاری هنگام خرید بسیار مهم است. دو Switch ممکن است از نظر ظاهر تقریباً مشابه باشند اما تفاوت یک حرف در Part Number میتواند به معنی تفاوت در PoE یا نوع Uplink باشد.
مشخصات کلیدی Cisco C9200L-48T-4G-E
- 48 پورت Gigabit Ethernet برای اتصال تجهیزات شبکه
- چهار Uplink ثابت 1GbE
- عدم ارائه PoE روی Access Portهای مدل T
- مناسب برای Enterprise Access Layer
- عضو خانواده Cisco Catalyst 9200L
- استفاده از Cisco IOS XE
- سطح Network Essentials
- پشتیبانی از VLAN و Trunk
- قابلیتهای Spanning Tree
- امکان استفاده از Link Aggregation
- قابلیتهای QoS
- امکانات امنیتی Access Layer
- قابلیت مانیتورینگ سازمانی
- مناسب برای شبکههای دارای تعداد زیاد Endpoint سیمی
- مناسب برای شعب و ساختمانهای اداری
- قابل استفاده در معماریهای Access و Campus
48 پورت Gigabit Ethernet چه کاربردی دارند؟
تعداد پورت بالا یکی از اصلیترین دلایل انتخاب C9200L-48T-4G-E است. در محیطی که دهها سیستم دسکتاپ، پرینتر، Workstation و تجهیزات Ethernet وجود دارند، استفاده از یک Switch 48 پورت میتواند ساختار Access Layer را سادهتر کند.
فرض کنید در یک طبقه اداری 35 کامپیوتر، پنج پرینتر شبکه و چند Device مدیریتی وجود دارد. یک Switch 24 پورت پاسخگوی این تعداد تجهیزات نیست و استفاده از مدل 48 پورت فضای بیشتری برای اتصال تجهیزات فعلی و توسعه آینده ایجاد میکند.
تعداد کاربر با تعداد پورت مورد نیاز برابر نیست
یکی از اشتباهات متداول هنگام خرید سوئیچ این است که تعداد Port دقیقاً برابر با تعداد کارکنان در نظر گرفته شود. در عمل هر سازمان Deviceهایی دارد که به کاربر مشخصی وابسته نیستند.
پرینتر، دستگاه حضور و غیاب، سیستم کنترل تردد، NVR، تجهیزات مدیریتی، Storageهای کوچک و انواع Applianceها نیز ممکن است به Access Network متصل شوند.
به همین دلیل پیش از انتخاب مدل 24 یا 48 پورت باید Inventory تجهیزات تهیه شود.
چرا ظرفیت خالی اهمیت دارد؟
اگر تمام 48 Port در روز نخست مصرف شوند، کوچکترین توسعه سازمان نیازمند خرید Switch دیگری خواهد بود. بهتر است تعدادی Interface برای توسعه آینده باقی بمانند.
میزان Reserve به سرعت رشد سازمان بستگی دارد. شرکتی که هر سال چند نیروی جدید اضافه میکند با شعبهای که تعداد کاربران آن تقریباً ثابت است نیاز متفاوتی خواهد داشت.
Gigabit Ethernet برای محیط اداری
سرعت یک گیگابیت برای بسیاری از Endpointهای سازمانی مناسب است. Applicationهای اداری، مرور وب، سیستمهای حسابداری، CRM، ERP، Email و بسیاری از سرویسهای تحت وب معمولاً تنها بخشی از این ظرفیت را مصرف میکنند.
این موضوع باعث میشود Gigabit Ethernet همچنان یکی از سرعتهای متداول برای Access Layer سازمانی باشد.
چه زمانی Gigabit برای Endpoint کافی نیست؟
برخی Workstationها ممکن است حجم بسیار زیادی Data را با Server یا Storage جابهجا کنند. تدوین ویدئو، طراحی سهبعدی، Datasetهای بزرگ و برخی کاربردهای مهندسی میتوانند نیاز بیشتری ایجاد کنند.
در چنین شرایطی باید نیاز آن Endpointها جداگانه بررسی شود و نباید صرفاً براساس شبکه اداری معمولی تصمیم گرفت.
مدل T؛ سوئیچ بدون PoE برای چه شبکههایی مناسب است؟
یکی از مهمترین نکات در انتخاب C9200L-48T-4G-E، نبود PoE روی Access Portهای آن است. این ویژگی الزاماً نقطه ضعف محسوب نمیشود؛ بلکه این مدل برای سناریویی متفاوت طراحی شده است.
اگر بیشتر تجهیزات شبکه دارای برق مستقل هستند، پرداخت هزینه برای قابلیت PoE ممکن است ضرورتی نداشته باشد.
نمونه تجهیزات مناسب برای مدل T
- کامپیوترهای رومیزی
- Workstationها
- پرینترهای شبکه
- سرورهای سبک در سناریوی مناسب
- NASهای دارای Interface گیگابیتی
- NVR دارای برق مستقل
- سیستمهای حضور و غیاب دارای آداپتور
- تجهیزات مدیریتی دارای منبع تغذیه مستقل
- Applianceهای شبکه با برق مستقل
چه زمانی مدل T انتخاب خوبی نیست؟
اگر تعداد زیادی IP Phone، Access Point یا Camera دارید و میخواهید برق آنها مستقیماً توسط Switch تأمین شود، نسخه T مناسب این هدف نیست.
در چنین پروژهای باید مدلهای PoE خانواده C9200L یا خانوادههای دیگر Cisco متناسب با نیاز بررسی شوند.
چرا خرید PoE در صورت عدم نیاز همیشه منطقی نیست؟
PoE قابلیت ارزشمندی است اما هر قابلیتی زمانی ارزش اقتصادی دارد که مورد استفاده قرار گیرد. اگر 48 Endpoint همگی منبع تغذیه مستقل داشته باشند، خرید Switch PoE ممکن است هزینهای ایجاد کند که هیچ استفاده عملی از آن نمیشود.
در ابر سامانه پیش از انتخاب نسخه P یا T، Endpointهای پروژه بررسی میشوند تا نوع مناسب براساس نیاز واقعی مشخص شود.
چهار Uplink گیگابیتی C9200L-48T-4G-E
این مدل چهار Uplink ثابت گیگابیتی در اختیار شبکه قرار میدهد. Uplinkها معمولاً برای اتصال Access Switch به Distribution Switch یا سایر بخشهای بالادستی استفاده میشوند.
وجود چند Uplink امکان طراحی Link Aggregation یا مسیرهای افزونه را در معماری سازگار فراهم میکند.
چرا Uplink از Access Port مهمتر است؟
ممکن است هر کاربر به یک Port گیگابیتی متصل باشد، اما Traffic تعداد زیادی کاربر در نهایت باید از Uplink عبور کند. اگر Uplink دائماً اشباع باشد، سرعت بالای Access Portها مشکل را حل نخواهد کرد.
آیا یک Uplink یک گیگابیتی برای 48 کاربر کافی است؟
برای پاسخ باید Workload را شناخت. اگر کاربران بیشتر از نرمافزارهای اداری، اینترنت و Applicationهای سبک استفاده کنند، میزان Traffic همزمان میتواند بسیار کمتر از مجموع ظرفیت اسمی Portها باشد.
اما اگر تعداد زیادی کاربر فایلهای حجیم را با Serverهای مرکزی جابهجا کنند، Uplink میتواند به Bottleneck تبدیل شود.
Oversubscription در شبکه چیست؟
اگر 48 Port هرکدام ظرفیت یک گیگابیت داشته باشند، مجموع ظرفیت نظری Access بسیار بیشتر از Uplink است. این وضعیت Oversubscription نامیده میشود.
Oversubscription در Access Layer طبیعی است زیرا معمولاً تمام کاربران همزمان با حداکثر سرعت Traffic تولید نمیکنند.
مسئله اصلی انتخاب نسبت مناسب برای نوع Workload سازمان است.
چگونه نیاز Uplink را تخمین بزنیم؟
نوع Applicationها، تعداد کاربران فعال، حجم انتقال فایل، محل Serverها و الگوی مصرف باید بررسی شوند.
اگر شبکه موجود است، Monitoring تاریخی یکی از بهترین منابع تصمیمگیری محسوب میشود. Peak Utilization در ساعات شلوغ میتواند تصویر واقعیتری از نیاز شبکه ارائه کند.
مدل 4G یا 4X؟
اگر Uplink گیگابیتی برای شبکه کافی باشد، C9200L-48T-4G-E میتواند انتخاب مناسبی باشد. اگر Traffic بالاتر است یا برای آینده Uplink سریعتری نیاز دارید، مدل دارای Uplink 10GbE ارزش بررسی خواهد داشت.
تفاوت C9200L-48T-4G-E با C9200L-48T-4X-E
هر دو مدل برای اتصال تعداد زیادی Endpoint گیگابیتی در Access Layer طراحی شدهاند. تفاوت مهم آنها در بخش Uplink است.
نسخه 4G دارای Uplinkهای گیگابیتی است، در حالی که نسخه 4X برای Uplinkهای سریعتر 10GbE طراحی شده است.
اگر Access Switch به Distribution نزدیک است و تعداد زیادی User پرترافیک دارد، ظرفیت بالاتر Uplink میتواند مزیت مهمی باشد. در شبکهای با Traffic سبکتر، 4G میتواند نیاز پروژه را با هزینه منطقیتر پوشش دهد.
آیا 4X همیشه انتخاب بهتری است؟
خیر. ظرفیت بیشتر تنها زمانی مزیت واقعی ایجاد میکند که شبکه بتواند از آن استفاده کند.
برای مثال شعبهای با 25 کاربر اداری و Traffic کم ممکن است هیچ تفاوت محسوسی میان Uplink 1GbE و 10GbE در تجربه روزانه مشاهده نکند.
Link Aggregation
در معماری مناسب میتوان چند لینک فیزیکی را در یک Logical Link تجمیع کرد. EtherChannel میتواند هم ظرفیت تجمیعی بیشتری فراهم کند و هم در برابر خرابی یک Member Link انعطاف بیشتری ایجاد نماید.
LACP
LACP استانداردی برای مدیریت Link Aggregation است. تجهیزات دو سمت باید به شکل سازگار پیکربندی شوند.
آیا 4 لینک یک گیگابیتی یک اتصال 4 گیگابیتی ایجاد میکنند؟
برای مجموع Flowهای مختلف میتوان ظرفیت تجمیعی بالاتری داشت، اما یک Flow منفرد الزاماً نمیتواند مجموع ظرفیت همه Memberها را مصرف کند.
توزیع Traffic معمولاً براساس Hashing انجام میشود.
Redundant Uplink
در شبکههایی که Availability اهمیت دارد، میتوان بیش از یک مسیر Uplink در نظر گرفت. اما Redundancy باید به شکل اصولی طراحی شود.
صرف اتصال دو کابل بدون در نظر گرفتن STP، EtherChannel یا Topology مناسب میتواند حتی باعث Loop شود.
Access Layer چیست؟
Access Layer بخشی از شبکه است که Endpointها مستقیماً به آن متصل میشوند. کامپیوتر، Printer و سایر تجهیزات کاربران معمولاً در این لایه قرار دارند.
C9200L-48T-4G-E برای همین نقش مناسب است.
Distribution Layer چیست؟
Distribution Layer میتواند Traffic چند Access Switch را تجمیع کند و Policy یا Routing مورد نیاز را اجرا نماید.
در یک ساختمان چندطبقه، Switchهای Access طبقات ممکن است به Distribution Switch مرکزی متصل شوند.
Core Layer چیست؟
Core ستون فقرات شبکه Campus محسوب میشود و وظیفه انتقال سریع Traffic میان بخشهای اصلی شبکه را بر عهده دارد.
آیا C9200L-48T-4G-E برای Core مناسب است؟
جایگاه اصلی این مدل Access Layer است. برای Core شبکههای بزرگ معمولاً پلتفرمهایی با ظرفیت و معماری متناسب با Core انتخاب میشوند.
طراحی شبکه چندطبقه با C9200L
در ساختمان چندطبقه میتوان برای هر طبقه یا Zone یک Rack Access در نظر گرفت. Switchهای هر طبقه از طریق Backbone به Distribution متصل میشوند.
این معماری باعث میشود کابلهای افقی طول کنترلشدهای داشته باشند و مدیریت هر Floor سادهتر شود.
MDF و IDF
در ساختمانهای سازمانی معمولاً MDF نقطه مرکزی اصلی و IDFها نقاط توزیع طبقات یا Zoneها هستند.
C9200L میتواند در IDF به عنوان Access Switch قرار گیرد و از طریق Uplink به بخش مرکزی متصل شود.
آیا Backbone مسی کافی است؟
برای فاصله کوتاه و شرایط مناسب ممکن است Copper مورد استفاده قرار گیرد، اما در ساختمانهای چندطبقه Fiber مزایای مهمی مانند Distance بیشتر و ایزولاسیون الکتریکی ایجاد میکند.
Single Mode یا Multi Mode؟
انتخاب نوع Fiber به فاصله، سرعت، زیرساخت موجود و برنامه توسعه بستگی دارد. هیچکدام برای تمام پروژهها به صورت مطلق بهترین نیستند.
انتخاب Transceiver
Transceiver باید با سرعت Interface، نوع Fiber، طول موج، فاصله و تجهیز سمت مقابل سازگار باشد.
خرید SFP صرفاً براساس ظاهر یا قیمت میتواند باعث ناسازگاری شود.
تمیز بودن کانکتور فیبر
یکی از مشکلات رایج لینکهای Optical آلودگی Connector است. گردوغبار بسیار کوچک میتواند Optical Loss ایجاد کند.
تمیزکاری اصولی Fiber Connector باید بخشی از فرآیند نصب و Troubleshooting باشد.
VLAN در C9200L-48T-4G-E
وجود 48 پورت به این معنی نیست که همه Endpointها باید در یک Network قرار بگیرند. VLAN امکان ایجاد Broadcast Domainهای منطقی مستقل را فراهم میکند.
نمونه VLAN Plan
- VLAN کاربران مالی
- VLAN منابع انسانی
- VLAN واحد فروش
- VLAN مدیریت
- VLAN پرینترها
- VLAN تجهیزات زیرساخت
- VLAN مهمان در صورت نیاز
- VLAN تجهیزات IoT در صورت وجود
چرا همه کاربران را در یک VLAN بزرگ قرار ندهیم؟
Segmentation امکان اعمال Policyهای دقیقتر را فراهم میکند و Broadcast Domain را نیز کنترلپذیرتر نگه میدارد.
ساختار VLAN باید براساس نیاز سازمان طراحی شود و ایجاد تعداد بسیار زیاد VLAN بدون دلیل نیز مدیریت را پیچیده میکند.
Trunk چیست؟
Trunk Link میتواند Traffic چند VLAN را روی یک Interface منتقل کند. ارتباط Access Switch با Distribution یکی از رایجترین کاربردهای Trunk است.
Allowed VLAN
بهتر است فقط VLANهای مورد نیاز روی هر Trunk عبور داده شوند. این کار ساختار شبکه را شفافتر و کنترلشدهتر میکند.
Native VLAN
Native VLAN باید به صورت آگاهانه در طراحی Trunk مدیریت شود و Configuration دو سمت Link با یکدیگر سازگار باشد.
Inter-VLAN Routing کجا انجام شود؟
Endpointهای VLANهای مختلف برای ارتباط با یکدیگر به Layer 3 نیاز دارند. محل انجام Routing به معماری شبکه بستگی دارد.
در بسیاری از Campus Networkها این وظیفه در Distribution یا لایه بالادستی انجام میشود.
Default Gateway کاربران
Default Gateway باید براساس IP Plan و محل Routing طراحی شود. Gateway نامناسب میتواند مسیر Traffic را پیچیده یا غیرمنطقی کند.
IP Addressing Plan
پیش از ایجاد VLAN بهتر است Subnetها به صورت منظم طراحی شوند. IP Plan خوب توسعه شبکه و Troubleshooting را بسیار سادهتر میکند.
چرا IPهای تصادفی در بلندمدت مشکل ایجاد میکنند؟
اگر هر واحد بدون الگوی مشخص Subnet دریافت کند، با بزرگ شدن شبکه تشخیص Location و Function یک IP دشوار خواهد شد.
DHCP در شبکه کاربران
در بسیاری از شبکهها Clientها IP خود را از DHCP دریافت میکنند. این روش مدیریت Addressing را سادهتر میکند.
DHCP Relay
اگر DHCP Server در Subnet دیگری قرار داشته باشد، در معماری Layer 3 میتوان از Relay متناسب با طراحی استفاده کرد.
DHCP Snooping
DHCP Server غیرمجاز میتواند Gateway یا DNS نادرست در اختیار Clientها قرار دهد. DHCP Snooping یکی از کنترلهای امنیتی قابل استفاده در Access Layer است.
Dynamic ARP Inspection
DAI میتواند در طراحی مناسب و همراه با اطلاعات Binding معتبر برای کاهش برخی حملات مبتنی بر ARP استفاده شود.
IP Source Guard
IP Source Guard نیز میتواند بخشی از Security Design Access Layer باشد و Sourceهای غیرمجاز را محدود کند.
Port Security
در برخی محیطها Port Security برای کنترل MAC Addressهای متصل به Interface مورد استفاده قرار میگیرد.
Policy آن باید با نوع Endpoint و رفتار واقعی کاربران سازگار باشد.
802.1X
برای شبکههایی که Identity-Based Access اهمیت دارد، 802.1X امکان احراز هویت User یا Device را پیش از دسترسی به شبکه فراهم میکند.
RADIUS در شبکه سازمانی
RADIUS میتواند Authentication را متمرکز کند. این موضوع برای NAC و 802.1X اهمیت زیادی دارد.
AAA برای مدیران
بهتر است Administratorها از حسابهای مستقل استفاده کنند تا مشخص باشد هر تغییر توسط چه شخصی انجام شده است.
Management VLAN
Management Interface تجهیزات زیرساخت بهتر است از شبکه عمومی کاربران جدا شود. این کار امکان اعمال Policyهای محدودکنندهتری را فراهم میکند.
SSH برای مدیریت Switch
SSH روش امنتری برای دسترسی CLI نسبت به Telnet است. در شبکه سازمانی بهتر است پروتکلهای مدیریتی ناامن غیرفعال شوند.
دسترسی مدیریتی از همه VLANها؟
معمولاً ضرورتی ندارد کاربران عادی بتوانند به Management IP سوئیچ دسترسی داشته باشند. ACL و Policy مناسب میتوانند دسترسی را به شبکه یا Jump Host مدیریتی محدود کنند.
Out-of-Band Management
در شبکههای حساس میتوان مسیر مدیریتی مستقل از Data Plane در نظر گرفت تا هنگام بروز مشکل در شبکه اصلی، Administrator همچنان امکان دسترسی به تجهیزات را داشته باشد.
Spanning Tree Protocol
STP یکی از مهمترین پروتکلهای Layer 2 برای جلوگیری از Loop است. Loop میتواند باعث Broadcast Storm، MAC Flapping و اختلال گسترده شود.
انتخاب Root Bridge
Root Bridge بهتر است آگاهانه در Distribution یا نقطه مناسب Topology تعیین شود. رها کردن این انتخاب به حالت تصادفی میتواند مسیرهای نامطلوب ایجاد کند.
Root Primary و Secondary
در طراحی Redundant میتوان Switchهای مشخصی را برای نقش اصلی و جایگزین Root در نظر گرفت تا رفتار STP قابل پیشبینیتر باشد.
PortFast
Portهای متصل به Endpoint نهایی در طراحی مناسب میتوانند سریعتر وارد Forwarding شوند.
BPDU Guard
BPDU Guard روی Edge Port میتواند از ایجاد تغییر ناخواسته Topology در اثر اتصال Switch غیرمجاز جلوگیری کند.
Storm Control
Storm Control برای محدود کردن برخی Broadcast، Multicast یا Unknown Unicastهای غیرعادی قابل استفاده است.
MAC Flapping
اگر یک MAC Address به صورت مکرر میان دو Port جابهجا شود، ممکن است Loop، اتصال اشتباه یا ساختار غیرعادی در شبکه وجود داشته باشد.
روش برخورد با MAC Flapping
ابتدا Interfaceهای گزارششده، STP State، کابلکشی و تجهیزات پاییندستی بررسی میشوند. خاموش کردن تصادفی Portها بدون یافتن علت اصلی روش مناسبی نیست.
QoS در شبکه سازمانی
حتی در شبکه بدون PoE ممکن است Trafficهای حساس وجود داشته باشند. QoS امکان Classification و مدیریت اولویت Traffic را فراهم میکند.
آیا QoS سرعت اینترنت را افزایش میدهد؟
خیر. QoS ظرفیت فیزیکی جدیدی ایجاد نمیکند. وظیفه آن مدیریت بهتر Traffic در زمان Congestion است.
Network Essentials
پسوند E این مدل با سطح Network Essentials مرتبط است. این سطح برای بسیاری از سناریوهای متداول Enterprise Access طراحی شده است.
اگر قابلیت نرمافزاری مشخصی برای پروژه حیاتی است، باید Feature Matrix رسمی مربوط به نسخه IOS XE و سطح License پیش از خرید بررسی شود.
Cisco IOS XE
C9200L از Cisco IOS XE استفاده میکند. این سیستم عامل قابلیتهای Switching، مدیریت، Security و Automation خانواده Catalyst 9000 را فراهم میکند.
مدیریت Software Lifecycle
IOS XE نیز مانند هر نرمافزار سازمانی باید دارای Lifecycle مشخص باشد. نسخه نصبشده، Release مناسب، Known Issueها و برنامه Upgrade باید مستند باشند.
آیا همیشه آخرین IOS XE را نصب کنیم؟
جدیدترین نسخه الزاماً مناسبترین نسخه Production نیست. Stability، Feature Requirement و Compatibility باید بررسی شوند.
Release Notes
قبل از Upgrade بهتر است Release Notes مطالعه شوند تا تغییرات، Bug Fixها و Known Issueهای نسخه مشخص باشند.
Backup قبل از Upgrade
Configuration، اطلاعات Boot و نسخه فعلی باید ثبت شوند تا در صورت مشکل امکان Recovery وجود داشته باشد.
Maintenance Window
Upgrade بهتر است در بازهای انجام شود که اختلال احتمالی کمترین تأثیر را بر کسبوکار داشته باشد.
Change Control
در سازمانهای حرفهای هر تغییر باید دارای هدف، زمان اجرا، فرد مسئول، تست و Rollback Plan باشد.
Stack در خانواده C9200L
برای محیطهایی که بیش از 48 Port نیاز دارند، معماری Stack سازگار خانواده C9200L میتواند مورد بررسی قرار گیرد.
قبل از اجرا باید Model Compatibility، تجهیزات Stack و Software Version بررسی شوند.
چرا Stack مفید است؟
فرض کنید یک طبقه 75 Endpoint دارد. دو Switch مورد نیاز است. Stack میتواند مدیریت این دستگاهها را یکپارچهتر کند و برخی طراحیهای Uplink را سادهتر سازد.
Stack جایگزین طراحی Redundancy کامل نیست
اگر تمام Memberها به یک UPS یا یک مسیر Uplink وابسته باشند، همچنان Single Point of Failure وجود خواهد داشت.
Power Redundancy
در طراحی Availability باید منبع برق، UPS و مسیرهای تغذیه نیز بررسی شوند. Redundancy شبکه بدون Redundancy برق کامل نیست.
UPS برای مدل بدون PoE
یکی از مزیتهای مدل T این است که Switch وظیفه تأمین برق تعداد زیادی Endpoint را ندارد. بنابراین بار UPS مربوط به خود Switch میتواند نسبت به سناریوی PoE متفاوت باشد.
البته تجهیزات متصل نیز باید منبع برق و UPS مناسب خود را داشته باشند.
محاسبه Runtime UPS
ظرفیت VA به تنهایی برای تخمین Runtime کافی نیست. Load واقعی، ظرفیت Battery و وضعیت Batteryها نیز اهمیت دارند.
Rack استاندارد
Switch باید در Rack دارای تهویه مناسب و دسترسی کنترلشده نصب شود.
Cable Management برای 48 پورت
48 کابل Patch بدون مدیریت مناسب میتوانند Rack را بسیار شلوغ کنند. استفاده از Cable Manager و Patch Cord با طول مناسب باعث نظم بیشتر میشود.
Patch Panel
استفاده از Patch Panel استاندارد باعث میشود کابلکشی Permanent از تجهیزات Active جدا باشد و تغییرات روزمره از طریق Patch Cord انجام شوند.
Labeling
هر پریز، Patch Panel Port و Switch Port بهتر است Label مشخص داشته باشد.
در زمان Troubleshooting، Labeling صحیح میتواند ساعتها زمان تیم فنی را ذخیره کند.
Interface Description
علاوه بر Label فیزیکی، Description منطقی Interface نیز باید ثبت شود.
- USER-FIN-01
- USER-HR-04
- PRINTER-ADMIN
- NVR-SECURITY
- SERVER-MGMT
- UPLINK-DIST01
Cat5e یا Cat6؟
Gigabit Ethernet میتواند در شرایط استاندارد روی کابل مناسب اجرا شود. در پروژههای جدید، Cat6 یکی از گزینههای متداول برای کابلکشی ساختیافته است.
چرا Category تنها معیار نیست؟
کیفیت کابل، Keystone، Patch Panel، Patch Cord، طول مسیر و نحوه اجرا همگی روی کیفیت Channel اثر دارند.
تست کابلکشی
در پروژههای حرفهای بهتر است کابلها پس از اجرا Certification شوند تا مشکلاتی مانند Wiremap اشتباه، افت نامناسب یا کیفیت پایین Link پیش از تحویل مشخص شوند.
CRC Error چیست؟
CRC Error معمولاً مدیر شبکه را به سمت بررسی Physical Layer هدایت میکند. کابل معیوب، Connector نامناسب یا NIC مشکلدار میتوانند از عوامل احتمالی باشند.
چرا CRC را نادیده نگیریم؟
ممکن است Link Up باشد و کاربر نیز ظاهراً شبکه داشته باشد، اما Error زیاد باعث Retransmission و افت Performance شود.
Interface Flapping
اگر Port مرتب Up و Down شود، Syslog و Interface Counterها باید بررسی شوند. کابل، Endpoint و Negotiation از موارد قابل بررسی هستند.
Speed و Duplex
در بسیاری از Endpointهای مدرن Auto-Negotiation روش معمول است. Configuration دستی ناسازگار میتواند مشکلات Performance ایجاد کند.
Monitoring؛ بخش ضروری شبکه Enterprise
سوئیچی با 48 Port نباید تنها زمانی بررسی شود که کاربر تماس میگیرد و میگوید شبکه قطع شده است. Monitoring پیشگیرانه امکان شناسایی بسیاری از مشکلات را زودتر فراهم میکند.
چه مواردی را مانیتور کنیم؟
- Device Availability
- CPU Usage
- Memory Usage
- Interface Status
- Uplink Utilization
- Interface Errors
- CRC Errors
- Temperature
- Link Flapping
SNMP
SNMP میتواند اطلاعات تجهیزات را در اختیار Monitoring System قرار دهد. در طراحی امنیتی بهتر است نسخه و Community یا Credentialها به صورت مناسب مدیریت شوند.
Syslog
ارسال Log به Server مرکزی باعث میشود Eventهای دستگاه به صورت تاریخی قابل بررسی باشند.
NTP و اهمیت زمان دقیق
اگر ساعت Switch پنج دقیقه با Firewall و Server اختلاف داشته باشد، تحلیل Incident دشوار خواهد شد. NTP باعث هماهنگی Timestampها میشود.
Baseline Performance
پس از نصب بهتر است میزان عادی CPU، Memory، Uplink Traffic و Error Rate ثبت شود.
Baseline مشخص میکند رفتار طبیعی شبکه چگونه است.
Uplink Saturation
اگر Uplink برای مدت طولانی نزدیک حداکثر ظرفیت باشد، کاربران ممکن است افت Performance را تجربه کنند.
در چنین شرایطی باید علت Traffic و نیاز به Upgrade بررسی شود.
چرا فوراً Uplink را ارتقا ندهیم؟
گاهی Saturation ناشی از Backup اشتباه، Loop یا Application غیرعادی است. ابتدا باید علت مشخص شود و سپس درباره افزایش ظرفیت تصمیم گرفت.
Network Documentation
مستندات شبکه باید شامل Topology، IP Plan، VLAN Plan، Port Mapping، Device Inventory و Configuration Backup باشند.
چرا مستندات باید بهروز باشند؟
Diagram قدیمی میتواند از نداشتن Diagram خطرناکتر باشد، زیرا تیم فنی براساس اطلاعات نادرست تصمیم میگیرد.
Configuration Backup
Startup Configuration روی خود دستگاه تنها نسخه Backup محسوب نمیشود. بهتر است Config در Repository یا Backup Server مستقل نگهداری شود.
Running Config و Startup Config
Running Configuration وضعیت فعال فعلی دستگاه است. Startup Configuration برای بارگذاری تنظیمات پس از Boot مورد استفاده قرار میگیرد.
بعد از تغییرات تأییدشده باید فرآیند ذخیرهسازی مطابق سیاست شبکه انجام شود.
Disaster Recovery
اگر Switch به طور کامل خراب شود، تیم شبکه باید بتواند دستگاه جایگزین را سریع آماده کند. Backup، Inventory و مستندات دقیق زمان Recovery را کاهش میدهند.
Spare Strategy
سازمانهای دارای تعداد زیاد Access Switch بهتر است درباره نگهداری Spare نیز تصمیم بگیرند.
هزینه یک Switch رزرو باید با هزینه Downtime احتمالی مقایسه شود.
C9200L-48T-4G-E برای شرکتهای متوسط
شرکتهایی با چند ده کاربر سیمی و تجهیزات دارای برق مستقل میتوانند یکی از مخاطبان اصلی این مدل باشند.
48 Port فضای مناسبی برای کاربران فعلی و توسعه ایجاد میکند.
کاربرد در شعب سازمانی
در شعبی که تعداد زیادی PC و Printer وجود دارد اما PoE مورد نیاز نیست، C9200L-48T-4G-E میتواند Access Switch استانداردی ایجاد کند.
کاربرد در بانک و مؤسسات مالی
در محیطهایی که تعداد زیادی Workstation و Terminal سیمی وجود دارد، Managed Access Switch امکان Segmentation و کنترل بهتر شبکه را فراهم میکند.
کاربرد در آزمایشگاه کامپیوتر
آزمایشگاههای آموزشی با 30 تا 40 سیستم نمونه مناسبی برای Switch 48 پورت هستند. چند Port باقیمانده نیز میتوانند برای Instructor، Printer یا توسعه استفاده شوند.
کاربرد در دانشگاه
سایتهای کامپیوتری، بخش اداری و برخی آزمایشگاهها میتوانند از تعداد بالای Access Port این مدل استفاده کنند.
کاربرد در فروشگاه
POS، کامپیوترهای مدیریت، Printer و تجهیزات دارای برق مستقل میتوانند روی VLANهای مختلف قرار گیرند.
کاربرد در دیتاسنتر
C9200L اساساً Access Switch سازمانی است و نباید بدون تحلیل به عنوان جایگزین Switchهای تخصصی Data Center انتخاب شود.
برای Server Farm پرترافیک، معماری و تجهیزات متناسب با Data Center باید بررسی شوند.
کاربرد برای Server Management
در برخی محیطها میتوان Interfaceهای مدیریتی سرورها، Hypervisorها، UPSها و تجهیزات جانبی را روی یک Management Network مناسب قرار داد؛ البته طراحی باید با نیاز Availability و Security سازگار باشد.
C9200L-48T-4G-E یا C9200L-24T-4G-E؟
مهمترین تفاوت عملی برای بسیاری از خریداران تعداد Access Portها است. اگر تعداد Endpointها کم است، مدل 24 پورت میتواند هزینه و فضای مناسبتری داشته باشد.
اگر تعداد تجهیزات از محدوده 24 پورت عبور میکند یا توسعه آینده وجود دارد، مدل 48 پورت انعطاف بیشتری ارائه میدهد.
یک سوئیچ 48 پورت یا دو سوئیچ 24 پورت؟
یک Switch 48 پورت معمولاً Rack Space و مدیریت سادهتری دارد. دو دستگاه 24 پورت میتوانند انعطاف متفاوتی ایجاد کنند، اما هزینه و پیچیدگی بیشتری نیز دارند.
اگر تمام 48 کاربر روی یک Switch باشند، خرابی همان دستگاه تعداد بیشتری Endpoint را تحت تأثیر قرار میدهد. بنابراین Business Impact نیز باید بررسی شود.
C9200L-48T-4G-E یا C9200L-48P-4G-E؟
اگر PoE نیاز ندارید، مدل T انتخاب طبیعیتری است. اگر Phone، Camera یا AP باید برق خود را از Switch دریافت کنند، مدل P باید بررسی شود.
C9200L-48T-4G-E یا C9300L-48T-4G-E؟
هر دو خانواده برای Access Layer سازمانی قابل بررسی هستند، اما Catalyst 9300 در رده بالاتری از Enterprise Access سیسکو قرار میگیرد.
اگر Scale، Performance یا قابلیتهای پیشرفتهتر مورد نیاز نیستند، Catalyst 9200L میتواند انتخاب متناسبتری باشد.
آیا C9300 همیشه بهتر است؟
مدل بالاتر الزاماً انتخاب اقتصادیتر یا مناسبتر نیست. اگر Requirement پروژه توسط C9200L پوشش داده شود، خرید پلتفرم گرانتر ممکن است مزیت عملی ایجاد نکند.
مهاجرت از Cisco 2960 به C9200L
بسیاری از شبکههای قدیمی هنوز از خانوادههایی مانند Catalyst 2960 استفاده میکنند. هنگام نوسازی Access Layer، Catalyst 9200L میتواند یکی از خانوادههای قابل بررسی باشد.
Config قدیمی را مستقیم منتقل نکنید
Configuration چند ساله ممکن است شامل VLANهای منسوخ، Portهای بلااستفاده، تنظیمات امنیتی قدیمی و Descriptionهای اشتباه باشد.
Migration فرصت مناسبی برای بازطراحی و Cleanup است.
مرحله اول Migration؛ Inventory
قبل از قطع Switch قدیمی باید مشخص شود هر Port به چه Device متصل است، در چه VLAN قرار دارد و آیا تنظیم خاصی روی آن اعمال شده است.
مرحله دوم؛ آمادهسازی Config جدید
VLANها، Trunkها، Security Baseline، Management و Monitoring قبل از Cutover آماده میشوند.
مرحله سوم؛ Cutover
جابهجایی کابلها بهتر است براساس Port Mapping و در Maintenance Window انجام شود.
مرحله چهارم؛ Validation
پس از Migration باید DHCP، DNS، Gateway، Applicationها، Printerها و Uplinkها تست شوند.
DNS در Troubleshooting
گاهی شبکه برقرار است اما کاربر تصور میکند اینترنت یا Server قطع شده است، در حالی که مشکل DNS است.
در Troubleshooting باید Connectivity IP و Name Resolution جداگانه بررسی شوند.
NTP، DNS، DHCP و AAA به عنوان سرویسهای پایه
Access Switch بخشی از اکوسیستم بزرگتری است. کیفیت شبکه تنها به Switch بستگی ندارد. سرویسهای زیرساختی نیز باید پایدار و مستند باشند.
Multicast در شبکه
برخی Applicationها از Multicast استفاده میکنند. در چنین شبکهای رفتار Multicast باید آگاهانه طراحی شود تا Traffic غیرضروری روی تمام Portها منتشر نشود.
IGMP Snooping
IGMP Snooping میتواند در شبکههای Multicast به Switch کمک کند Traffic را به Portهای مرتبط هدایت کند. طراحی دقیق باید براساس Application و Topology انجام شود.
MTU و Jumbo Frame
در شبکههای معمول کاربران، MTU استاندارد اغلب کافی است. اگر Application خاصی نیازمند Jumbo Frame باشد، باید کل مسیر End-to-End بررسی شود.
چرا تغییر MTU روی یک Switch کافی نیست؟
اگر بخشی از مسیر Frame بزرگتر را پشتیبانی نکند، ارتباط میتواند دچار مشکل شود. MTU باید در کل Path سازگار باشد.
امنیت Physical Layer
امنیت شبکه تنها Firewall و ACL نیست. دسترسی فیزیکی به Rack و Console نیز باید کنترل شود.
قفل Rack
در محیط عمومی، Rack باید در محل کنترلشده قرار گیرد. اتصال مستقیم به Port یا Console میتواند بسیاری از کنترلهای محیط کاربر را دور بزند.
Unused Port Policy
Portهای بلااستفاده بهتر است Shutdown شوند و در صورت نیاز طبق فرآیند مشخص فعال گردند.
Incident Response برای Access Switch
برای اختلالهای مهم بهتر است Runbook وجود داشته باشد. تیم فنی باید بداند هنگام Down شدن Uplink، Loop، High CPU یا قطع کامل Switch چه مراحلی را انجام دهد.
Runbook خرابی Uplink
ابتدا وضعیت Physical، Interface State، Error Counter و تجهیز سمت مقابل بررسی میشود. سپس Logها و تغییرات اخیر کنترل میشوند.
Runbook Loop
MAC Flapping، STP Event و Broadcast غیرعادی میتوانند سرنخ باشند. هدف باید پیدا کردن مسیر حلقوی باشد، نه خاموش کردن تصادفی بخش بزرگی از شبکه.
Runbook DHCP Failure
ابتدا مشخص میشود مشکل روی یک Port، یک VLAN یا کل شبکه وجود دارد. سپس DHCP Server، Relay، VLAN Assignment و Security Featureها بررسی میشوند.
Runbook VLAN Mismatch
اگر Device Link دارد اما به منابع مورد انتظار دسترسی ندارد، Access VLAN و Trunk Allowed VLAN از موارد مهم برای بررسی هستند.
Acceptance Test بعد از نصب
قبل از تحویل پروژه باید مجموعهای از تستها انجام شود.
- تست تمام Portهای مورد استفاده
- تست Uplink
- تست VLANها
- تست DHCP
- تست DNS
- تست Gateway
- تست دسترسی مدیریتی
- تست Monitoring
- تست Syslog
- تست NTP
- بررسی Error Counterها
- تهیه Configuration Backup
خرید Cisco C9200L-48T-4G-E
هنگام خرید سوئیچ Cisco C9200L-48T-4G-E باید Part Number دقیق، وضعیت License، Power Supply، نسخه Software و متعلقات دستگاه بررسی شوند.
شباهت ظاهری مدلها نباید باعث شود مدل اشتباه سفارش داده شود.
قیمت C9200L-48T-4G-E
قیمت سوئیچ سیسکو C9200L-48T-4G-E میتواند براساس نو یا کارکرده بودن، وضعیت License، متعلقات، شرایط تأمین و بازار متفاوت باشد.
هنگام مقایسه قیمت بهتر است Configuration دقیق دو کالا یکسان باشد.
خرید دستگاه کارکرده
سوئیچ Used میتواند هزینه اولیه را کاهش دهد، اما باید Hardware به صورت کامل تست شود.
چکلیست تست C9200L-48T-4G-E کارکرده
- تست Boot
- تست تمام 48 Access Port
- تست چهار Uplink
- بررسی Power Supply
- بررسی Fan و Cooling
- بررسی Hardware Log
- بررسی Error Counterها
- بررسی Serial Number
- بررسی Part Number
- بررسی نسخه IOS XE
- بررسی وضعیت ظاهری
چرا تست چند Port کافی نیست؟
ممکن است 45 Interface سالم و سه Interface معیوب باشند. برای محصول 48 پورت، تست نمونهای سلامت کامل دستگاه را اثبات نمیکند.
بررسی Uplink در دستگاه Used
Uplinkها نیز باید جداگانه آزمایش شوند، زیرا ممکن است Access Portها سالم باشند اما یکی از Uplinkها مشکل داشته باشد.
Lifecycle تجهیزات شبکه
هنگام خرید تجهیزات Enterprise بهتر است برنامه Lifecycle نیز در نظر گرفته شود. مدت استفاده مورد انتظار، Software Support و برنامه جایگزینی آینده از موارد مهم هستند.
خدمات ابر سامانه برای Cisco C9200L-48T-4G-E
ابر سامانه میتواند این محصول را در قالب یک پروژه کامل زیرساخت شبکه تأمین و راهاندازی کند. هدف تنها روشن کردن Switch و اتصال کابلها نیست؛ بلکه ایجاد شبکهای مستند، امن و قابل توسعه است.
طراحی Access Layer توسط ابر سامانه
تعداد کاربران، Endpointها، VLANها و Uplinkها بررسی میشوند و ظرفیت مناسب برای رشد آینده در نظر گرفته میشود.
طراحی IP Plan
Subnetها و VLANها به شکل ساختاریافته طراحی میشوند تا توسعه آینده و Troubleshooting سادهتر باشد.
طراحی Fiber Backbone
در ساختمانهای چندطبقه میتوان Backbone فیبر نوری میان Access Rackها و بخش مرکزی طراحی کرد.
پیکربندی امنیت
Security Baseline میتواند شامل مدیریت امن، کنترل Portهای بلااستفاده، AAA و سایر Policyهای متناسب با پروژه باشد.
راهاندازی Monitoring
Switchها میتوانند به سامانه مانیتورینگ متصل شوند تا وضعیت Uplink، Interface، CPU، Memory و Errorها به صورت مستمر بررسی شود.
راهاندازی Syslog و NTP
ثبت مرکزی Eventها و هماهنگی ساعت تجهیزات، Troubleshooting و Audit را دقیقتر میکند.
مستندسازی توسط ابر سامانه
Network Diagram، VLAN Plan، IP Plan، Port Mapping و Configuration Backup میتوانند به عنوان بخشی از مستندات پروژه تهیه شوند.
سؤالات متداول درباره C9200L-48T-4G-E
C9200L-48T-4G-E چند پورت دارد؟
این مدل دارای 48 پورت Gigabit Ethernet برای اتصال Endpointهای شبکه است.
آیا C9200L-48T-4G-E PoE دارد؟
خیر. مدل T برای Access Portهای Data بدون PoE طراحی شده است.
اگر PoE نیاز داشته باشیم چه کنیم؟
باید نسخه PoE متناسب از خانواده C9200L یا سایر مدلهای مناسب Cisco بررسی شود.
4G در نام دستگاه یعنی چه؟
به چهار Uplink گیگابیتی ثابت این نسخه اشاره دارد.
آیا Uplink 10GbE دارد؟
مدل 4G برای Uplink گیگابیتی طراحی شده است. برای نیاز 10GbE باید مدل 4X مناسب بررسی شود.
آیا برای شرکت 40 نفره مناسب است؟
اگر تعداد Endpointها و توسعه آینده با ظرفیت دستگاه هماهنگ باشند، میتواند گزینه مناسبی باشد. تعداد کارمند تنها معیار انتخاب نیست.
آیا برای کامپیوترهای اداری مناسب است؟
بله. این یکی از کاربردهای اصلی چنین Access Switchی است.
آیا برای IP Phone مناسب است؟
از نظر Data میتوان تلفن سازگار را متصل کرد، اما این مدل برق PoE به Phone ارائه نمیدهد و تلفن باید منبع تغذیه مناسب دیگری داشته باشد.
آیا برای دوربین IP مناسب است؟
برای Data قابل استفاده است، اما Camera باید برق خود را از منبع دیگری مانند Adapter یا Injector مناسب دریافت کند.
آیا VLAN دارد؟
بله. VLAN و Trunk از قابلیتهای اصلی مورد استفاده در Access Network سازمانی هستند.
آیا Managed است؟
بله. C9200L یک پلتفرم Managed سازمانی از خانواده Catalyst است.
پسوند E چیست؟
به سطح Network Essentials مربوط است.
آیا برای Core مناسب است؟
کاربری اصلی این مدل Access Layer است. برای Core شبکههای بزرگ بهتر است تجهیزات متناسب با نقش Core انتخاب شوند.
آیا میتوان چند Switch را Stack کرد؟
خانواده C9200L قابلیت Stack متناسب با پلتفرم خود دارد. Compatibility دقیق Hardware و Software باید قبل از اجرا بررسی شود.
مدل 24 پورت بهتر است یا 48 پورت؟
اگر تعداد Endpointها پایین است، 24 پورت میتواند اقتصادیتر باشد. برای شبکههای پرتراکم یا دارای رشد، 48 پورت فضای بیشتری ایجاد میکند.
4G بهتر است یا 4X؟
اگر Uplink گیگابیتی نیاز شبکه را پوشش میدهد، 4G مناسب است. اگر Traffic بیشتر یا برنامه ارتقا به 10GbE وجود دارد، 4X ارزش بررسی بیشتری دارد.
C9200L بهتر است یا C9300L؟
انتخاب به نیاز بستگی دارد. C9300L برای سطح بالاتری از نیازهای Enterprise Access قابل بررسی است، در حالی که C9200L برای بسیاری از شبکههای استاندارد سازمانی ظرفیت مناسبی دارد.
چه زمانی C9200L-48T-4G-E انتخاب مناسبی است؟
این مدل زمانی انتخاب جذابی است که سازمان تعداد زیادی Endpoint سیمی دارای منبع تغذیه مستقل داشته باشد و به یک Managed Enterprise Access Switch نیاز داشته باشد.
اگر کاربران عمدتاً کامپیوتر، Workstation و Printer دارند و PoE Requirement قابل توجهی وجود ندارد، مدل T میتواند هزینه اضافی قابلیت بلااستفاده را حذف کند.
همچنین باید Traffic شبکه در محدودهای باشد که Uplinkهای گیگابیتی پاسخگوی آن باشند.
چه زمانی بهتر است مدل دیگری انتخاب شود؟
اگر تعداد زیادی IP Phone، Camera یا AP دارید و میخواهید برق آنها از Switch تأمین شود، مدل PoE مناسبتر است.
اگر Traffic بالادستی سنگین است، مدل 4X با Uplink سریعتر باید بررسی شود. اگر Scale یا Feature Requirement بالاتر باشد، Catalyst 9300 نیز میتواند وارد مقایسه شود.
چکلیست نهایی قبل از سفارش
- تعداد Endpointهای فعلی را مشخص کنید.
- توسعه چند سال آینده را در نظر بگیرید.
- مشخص کنید آیا PoE نیاز دارید یا خیر.
- اگر PoE نیاز دارید، مدل T را انتخاب نکنید.
- Traffic کاربران را تخمین بزنید.
- ظرفیت Uplink مورد نیاز را تعیین کنید.
- بین 4G و 4X آگاهانه انتخاب کنید.
- نیاز به Stack را بررسی کنید.
- VLAN Plan را طراحی کنید.
- IP Plan را مشخص کنید.
- Redundancy را بررسی کنید.
- UPS مناسب انتخاب کنید.
- کابلکشی و Patch Panel را استاندارد اجرا کنید.
- Monitoring را از ابتدا در نظر بگیرید.
- Syslog و NTP را فراموش نکنید.
- Configuration Backup داشته باشید.
- Network Diagram تهیه کنید.
- برای دستگاههای حیاتی Spare Strategy تعریف کنید.
جمعبندی سوئیچ Cisco C9200L-48T-4G-E
Cisco Catalyst C9200L-48T-4G-E یک سوئیچ 48 پورت Gigabit Ethernet برای Access Layer شبکههای سازمانی است که برای محیطهای دارای تعداد بالای Endpoint سیمی و بدون نیاز مستقیم به PoE طراحی شده است. چهار Uplink گیگابیتی ثابت، امکان اتصال دستگاه به لایه بالادستی شبکه را فراهم میکنند و Cisco IOS XE نیز بستر مدیریتی و نرمافزاری خانواده Catalyst را در اختیار مدیر شبکه قرار میدهد.
مهمترین نکته در انتخاب این مدل، حرف T است. اگر شبکه شما تعداد زیادی IP Phone، Access Point یا Camera دارد که باید برق خود را مستقیماً از Switch دریافت کنند، این نسخه برای آن سناریو طراحی نشده است و باید مدل PoE بررسی شود. اما در محیطی که تجهیزات برق مستقل دارند، نبود PoE میتواند کاملاً منطقی باشد.
ظرفیت 48 پورت برای دفاتر پرتراکم، شعب بزرگ، آزمایشگاههای کامپیوتری، مراکز آموزشی و مجموعههایی که تعداد زیادی Workstation دارند بسیار کاربردی است. با این حال بهتر است بخشی از ظرفیت برای توسعه آینده آزاد باقی بماند.
در سمت دیگر، چهار Uplink گیگابیتی باید با Traffic واقعی شبکه تطبیق داده شوند. تعداد زیاد Access Port الزاماً به معنی نیاز فوری به Uplink 10GbE نیست، اما شبکههایی که انتقال فایل حجیم یا Traffic سنگین به Server Farm دارند باید ظرفیت Uplink را دقیقتر بررسی کنند.
مقایسه C9200L-48T-4G-E با نسخه 4X دقیقاً در همین نقطه اهمیت پیدا میکند. اگر Gigabit Uplink برای امروز و آینده قابل پیشبینی کافی باشد، 4G انتخاب متناسبی است. اگر رشد Bandwidth جدی وجود دارد، 4X میتواند سرمایهگذاری آیندهنگرانهتری باشد.
VLAN، Trunk، STP، Security و Monitoring بخشهایی هستند که ارزش واقعی یک Managed Switch سازمانی را مشخص میکنند. استفاده از C9200L فقط برای اتصال کابلها، بخش بزرگی از قابلیتهای پلتفرم را بلااستفاده باقی میگذارد.
ساختار VLAN باید با واحدهای سازمانی و نوع تجهیزات هماهنگ باشد. Management Network نیز بهتر است از User Network جدا شود و دسترسی مدیریتی به Switch تنها برای افراد و سیستمهای مجاز امکانپذیر باشد.
STP و قابلیتهایی مانند BPDU Guard نیز در Access Layer اهمیت زیادی دارند. یک Loop ساده در کابلکشی میتواند کل Broadcast Domain را تحت تأثیر قرار دهد و به همین دلیل Edge Portها باید براساس Best Practice مناسب پیکربندی شوند.
Monitoring یکی دیگر از اجزای حیاتی است. CPU، Memory، Uplink Utilization و Interface Errorها باید به صورت تاریخی ثبت شوند. با این کار تیم شبکه میتواند پیش از آنکه کاربران با مشکل جدی مواجه شوند، روندهای غیرعادی را شناسایی کند.
در شبکههای چندطبقه، C9200L-48T-4G-E میتواند در IDF قرار گیرد و از طریق Backbone به Distribution متصل شود. نوع Media و Uplink باید براساس Distance و Bandwidth مورد نیاز انتخاب شود.
کیفیت کابلکشی نیز مستقیماً بر Performance شبکه تأثیر دارد. استفاده از کابل، Keystone، Patch Panel و Patch Cord استاندارد و انجام تست مناسب باعث میشود زیرساخت Passive متناسب با کیفیت تجهیزات Active باشد.
اگر سازمان از Switchهای قدیمی Cisco مهاجرت میکند، بهتر است Configuration Legacy مستقیماً Copy نشود. Migration فرصت مناسبی برای اصلاح VLANها، حذف تنظیمات منسوخ، بهبود Security و مستندسازی مجدد شبکه است.
در هنگام خرید C9200L-48T-4G-E کارکرده نیز تمام 48 Access Port و Uplinkها باید آزمایش شوند. Boot، Power Supply، Fan، Hardware Log و نسخه IOS XE نیز باید بررسی شوند تا وضعیت واقعی دستگاه مشخص شود.
ابر سامانه میتواند تأمین C9200L-48T-4G-E را در کنار طراحی و اجرای کامل شبکه انجام دهد. طراحی Access Layer، VLAN، IP Plan، Fiber Backbone، Stack، امنیت، مانیتورینگ، کابلکشی و مستندسازی میتوانند به صورت یک پروژه یکپارچه اجرا شوند.
اگر به دنبال خرید سوئیچ سیسکو 48 پورت گیگابیتی بدون PoE برای شبکه سازمانی هستید و چهار Uplink گیگابیتی نیاز شبکه شما را پوشش میدهند، C9200L-48T-4G-E یکی از مدلهای مهم خانواده Catalyst 9200L برای بررسی است.
انتخاب صحیح این Switch زمانی اتفاق میافتد که تعداد Port، Traffic، Uplink، VLAN، رشد آینده و نیاز واقعی به PoE قبل از خرید مشخص شده باشند. در چنین شرایطی C9200L-48T-4G-E میتواند به عنوان یک Access Switch ساختاریافته، قابل مدیریت و مناسب برای استفاده طولانیمدت در زیرساخت سازمانی مورد استفاده قرار گیرد.
ویژگی های سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E
! اطلاعات
 0

سوئیچ شبکه سیسکو مدل C9300L-24T-4G-E
سوئیچ شبکه سیسکو مدل C9300L-24T-4G-E از سری Cisco Catalyst 9300L یک سوئیچ مدیریتی لایه 3 برای شبکههای سازمانی، مراکز آموزشی و زیرساختهای حرفهای است. این مدل با 24 پورت Gigabit Ethernet، 4 پورت SFP گیگابیتی برای Uplink، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه، پشتیبانی از StackWise و مدیریت متمرکز، گزینهای مناسب برای ایجاد شبکهای پایدار، امن و مقیاسپذیر در سازمانها و کسبوکارهای متوسط و بزرگ محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9300-24P-E
سوئیچ شبکه سیسکو مدل C9300-24P-E از سری Cisco Catalyst 9300 یک سوئیچ مدیریتی لایه 3 برای شبکههای سازمانی، مراکز داده و زیرساختهای حرفهای است. این مدل با 24 پورت Gigabit PoE+، قابلیت StackWise، امکانات پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه و مدیریت متمرکز، گزینهای ایدهآل برای اتصال دوربینهای مداربسته، تلفنهای VoIP، اکسس پوینتها و ایجاد شبکهای پایدار، امن و مقیاسپذیر محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E
سوئیچ شبکه سیسکو مدل C9200L-48T-4G-E از سری Cisco Catalyst 9200L یک سوئیچ مدیریتی لایه 3 برای شبکههای اداری، سازمانی و زیرساختهای حرفهای است. این مدل با 48 پورت Gigabit Ethernet، 4 پورت SFP گیگابیتی برای Uplink، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه، پشتیبانی از StackWise و مدیریت متمرکز، گزینهای مناسب برای ایجاد شبکهای پایدار، امن و مقیاسپذیر در سازمانها، مراکز آموزشی و کسبوکارها محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9300L-48P-4G-E
سوئیچ شبکه سیسکو مدل C9300L-48P-4G-E از سری Cisco Catalyst 9300L یک سوئیچ مدیریتی لایه 3 برای شبکههای سازمانی، مراکز آموزشی و پروژههای حرفهای است. این مدل با 48 پورت Gigabit PoE+، 4 پورت SFP گیگابیتی برای Uplink، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه، پشتیبانی از StackWise و مدیریت متمرکز، گزینهای ایدهآل برای اتصال دوربینهای مداربسته، تلفنهای VoIP، اکسس پوینتها و ایجاد زیرساختی پایدار، امن و مقیاسپذیر محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9200-48P-E
سوئیچ شبکه سیسکو مدل C9200-48P-E از سری Cisco Catalyst 9200 یک سوئیچ مدیریتی لایه 3 برای شبکههای اداری، سازمانی و زیرساختهای حرفهای است. این مدل با 48 پورت Gigabit PoE+، قابلیتهای پیشرفته امنیتی، VLAN، QoS، مسیریابی، پشتیبانی از StackWise و مدیریت متمرکز، گزینهای مناسب برای اتصال دوربینهای مداربسته، تلفنهای VoIP، اکسس پوینتها و ایجاد شبکهای پایدار، امن و مقیاسپذیر محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9300L-48P-4X-E
سوئیچ شبکه سیسکو مدل C9300L-48P-4X-E از سری Cisco Catalyst 9300L یک سوئیچ مدیریتی لایه 3 برای شبکههای سازمانی، مراکز آموزشی و زیرساختهای حرفهای است. این مدل با 48 پورت Gigabit PoE+، 4 پورت +10G SFP برای Uplink پرسرعت، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه و مدیریت متمرکز، گزینهای ایدهآل برای اتصال دوربینهای مداربسته، تلفنهای VoIP، اکسس پوینتها و ایجاد شبکهای پایدار، امن و مقیاسپذیر محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9200-24P-E
سوئیچ شبکه سیسکو مدل C9200-24P-E از سری Cisco Catalyst 9200 یک سوئیچ مدیریتی لایه 3 برای شبکههای اداری، سازمانی و پروژههای حرفهای است. این مدل با 24 پورت Gigabit PoE+، قابلیتهای پیشرفته امنیتی، VLAN، QoS، مسیریابی، پشتیبانی از StackWise و مدیریت متمرکز، گزینهای ایدهآل برای اتصال دوربینهای مداربسته، تلفنهای VoIP، اکسس پوینتها و ایجاد زیرساختی پایدار و مقیاسپذیر محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9300L-24P-4G-E
سوئیچ شبکه سیسکو مدل C9300L-24P-4G-E از سری Cisco Catalyst 9300L یک سوئیچ مدیریتی لایه 3 برای شبکههای سازمانی، دوربینهای مداربسته، تلفنهای VoIP و اکسس پوینتها است. این مدل با 24 پورت Gigabit PoE+، 4 پورت SFP گیگابیتی برای Uplink، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه و مدیریت متمرکز، گزینهای مناسب برای ایجاد زیرساختی پایدار، امن و مقیاسپذیر در شبکههای حرفهای محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9300L-48T-4G-E
سوئیچ شبکه سیسکو مدل C9300L-48T-4G-E از سری Cisco Catalyst 9300L یک سوئیچ مدیریتی لایه 3 برای شبکههای سازمانی و زیرساختهای حرفهای است. این مدل با 48 پورت Gigabit Ethernet، 4 پورت SFP گیگابیتی برای Uplink، قابلیتهای پیشرفته مسیریابی، VLAN، QoS، امنیت شبکه و مدیریت متمرکز، گزینهای مناسب برای ایجاد شبکهای پایدار، امن و مقیاسپذیر در سازمانها، مراکز آموزشی و کسبوکارهای متوسط و بزرگ محسوب میشود.
 0

سوئیچ شبکه سیسکو مدل C9500-48Y4C-A
سوئیچ شبکه سیسکو مدل C9500-48Y4C-A از سری Cisco Catalyst 9500 یک سوئیچ مدیریتی لایه 3 با کارایی بالا برای هسته شبکه (Core)، مراکز داده و زیرساختهای سازمانی است. این مدل با 48 پورت +SFP28 با سرعت 1/10/25Gbps و 4 پورت +QSFP28 با سرعت 40/100Gbps، امکانات پیشرفته مسیریابی، امنیت، QoS، SD-Access و مدیریت متمرکز را ارائه میدهد و گزینهای ایدهآل برای شبکههای بزرگ، مجازیسازی و ارتباطات پرسرعت محسوب میشود.
نظرات کاربران
